La résilience et la souveraineté alimentaires se jouent-elles dans les frigos des supermarchés ?
Plusieurs centaines de supermarchés français, parmi lesquels Intermarché, E.Leclerc et Coopérative U, ont été visés dans la nuit du 11 au 12 octobre par une cyberattaque d’une ampleur inédite. Les pirates ne s’en sont pas pris aux données de leurs clients ni à leurs systèmes de paiement, mais à leurs installations frigorifiques. Au-delà des pertes immédiates, cet incident soulève la question de la souveraineté alimentaire et de la sécurité nationale.
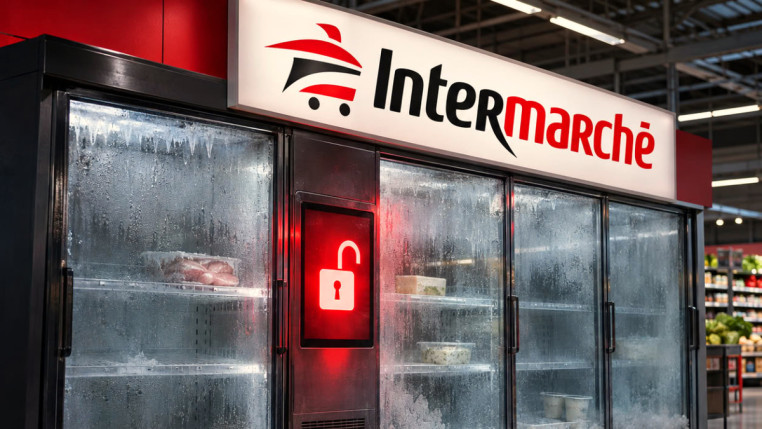
Les assaillants ont exploité des vulnérabilités affectant les systèmes de régulation du fabricant danois Danfoss. Ils seraient parvenus à déclencher à distance des cycles de dégivrage forcés, avec des températures de consigne portées jusqu’à 50 °C, et à prolonger ces cycles de une à huit heures. Ce délai aurait retardé le déclenchement des alarmes et l’intervention des équipes techniques.
Les conséquences ont été immédiates : des tonnes de produits frais et surgelés détruites, des rayons vidés, des magasins temporairement fermés et des pertes financières considérables. Au seul Intermarché de Gradignan, en Gironde, près de 21 000 euros de marchandises ont dû être jetées. La nuit suivante, d’autres installations utilisant des équipements de la marque Dixell ont été visées selon un mode opératoire similaire, avec des consignes de température pouvant atteindre 150 °C, sans que ces températures aient nécessairement été atteintes physiquement.
Un incident informatique révélateur de nos vulnérabilités
Karim Hardy, maître de conférences à Mines Paris – PSL et spécialiste de la gouvernance des risques systémiques, a souligné récemment que cette attaque se distingue par ses conséquences matérielles directes. Il ne s’agit plus seulement de voler des données, de paralyser un service numérique ou d’exiger une rançon : quelques lignes de code suffisent désormais à détruire physiquement des denrées alimentaires.
Une grande partie des équipements concernés étaient devenus obsolètes et ne bénéficiaient plus de mises à jour de sécurité, alors que des vulnérabilités avaient fait l’objet d’alertes dès 2025. Derrière un simple congélateur se trouve en réalité une chaîne de dépendances : alimentation électrique, connectivité, logiciels de supervision, maintenance, logistique et réapprovisionnement. Si un seul de ces maillons cède, c’est toute la chaîne de valeur qui peut être fragilisée.
Cette fragilité rappelle des épisodes plus anciens. En mars 2020, au début de la pandémie de Covid-19, les ventes de farine avaient bondi de 206 % et celles de pâtes de 196 % durant la semaine précédant le premier confinement, selon Nielsen. Le 16 mars 2020, les dépenses alimentaires par carte bancaire étaient supérieures de 230 % à celles du lundi comparable de 2019, d’après l’Insee, alors qu’aucune pénurie généralisée ne menaçait la France.
Résilience alimentaire et sécurité nationale
Le lien entre résilience alimentaire et sécurité nationale n’est pas nouveau. Le 20 juin 2019, la sénatrice Françoise Laborde et plusieurs de ses collègues ont déposé une proposition de résolution intitulée « Résilience alimentaire des territoires et sécurité nationale ». Examinée au Sénat le 12 décembre 2019, elle soulignait les vulnérabilités liées à l’artificialisation des terres agricoles, à la raréfaction des ressources hydriques, à la complexification des chaînes d’approvisionnement et à leur dépendance aux énergies fossiles. Le texte a finalement été rejeté.
Sept ans plus tard, ces menaces demeurent, et s’y ajoute la vulnérabilité numérique des infrastructures nourricières. La transformation numérique de nos économies a multiplié les interdépendances et les surfaces d’attaque : un acteur malveillant peut désormais provoquer des destructions alimentaires à distance, sans attaquer une exploitation agricole, un entrepôt ou un camion de livraison.
Rien ne permet, à ce stade, d’attribuer les cyberattaques d’octobre à une puissance étrangère ni de leur prêter une finalité politique. Les experts et les pouvoirs publics devront toutefois prendre en compte les scénarios de déstabilisation que ces attaques rendent crédibles, à quelques mois de l’élection présidentielle de 2027. Face à ces risques, la réponse doit dépasser les approches en silos qui séparent encore cybersécurité, agriculture, logistique, sécurité civile et défense nationale.